
*
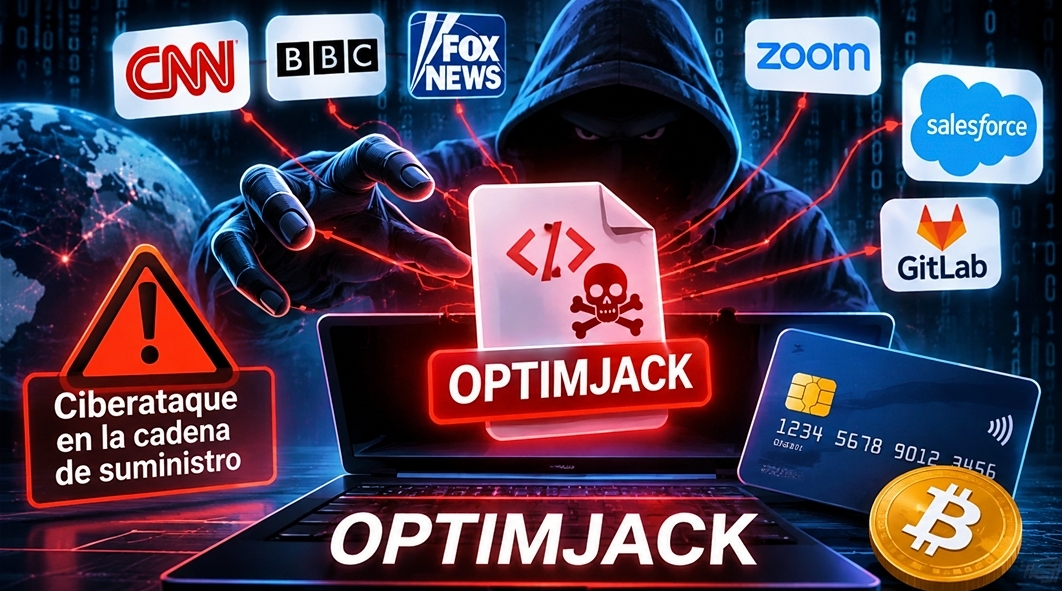
16.11.2026.Un ataque informático a la cadena de suministro de software puso en riesgo a visitantes de algunos de los portales digitales más conocidos del mundo, entre ellos CNN, BBC, Fox News, Zoom, Salesforce y GitLab, luego de que ciberdelincuentes consiguieran introducir código malicioso en archivos JavaScript distribuidos a través de la plataforma Optimizely.
El incidente, identificado como OPTIMJACK, ocurrió el 16 de noviembre de 2026 y alcanzó al menos 178 organizaciones, de acuerdo con la investigación del especialista en ciberseguridad Scott Helme, fundador de Report URI. El análisis detectó 188 archivos comprometidos de un total de mil 611 fragmentos de código revisados.
La operación tuvo como objetivo aprovechar la confianza que los sitios web depositan en herramientas externas para ejecutar funciones en sus páginas. En lugar de atacar individualmente los portales afectados, los responsables manipularon archivos JavaScript alojados en la infraestructura de Optimizely, una plataforma utilizada por empresas para realizar pruebas, personalizar contenidos y analizar el comportamiento de sus visitantes.
De esta manera, cuando una persona ingresaba a una página que incorporaba alguno de los archivos alterados, su navegador podía descargar y ejecutar instrucciones maliciosas sin que necesariamente advirtiera lo que estaba sucediendo.
La investigación identificó dos mecanismos principales de robo de información: un programa capaz de sustituir direcciones de carteras de criptomonedas por otras controladas por los atacantes y un skimmer diseñado para capturar información de tarjetas bancarias introducida en formularios de pago.
En el primer caso, el código vigilaba las páginas para identificar direcciones de criptomonedas. Cuando encontraba una, podía reemplazarla por otra perteneciente a los delincuentes, de modo que una persona que copiara la dirección para realizar una transferencia terminara enviando sus fondos a una cartera distinta de la que pretendía utilizar.
El segundo mecanismo buscaba obtener números de tarjetas, fechas de vencimiento y códigos de seguridad introducidos por los usuarios. Esa información podía ser enviada a servidores controlados por los responsables del ataque.
El alcance de la operación no se limitó al robo financiero. Los investigadores también identificaron funciones para recopilar cookies de navegación y capturas de pantalla de las páginas visitadas. Además, el código contenía mecanismos adicionales dirigidos a dispositivos Apple, particularmente iPhones y iPads, mediante la carga de herramientas de explotación de vulnerabilidades de iOS.
El dinero sustraído y la limpieza de los archivos
La investigación de Report URI encontró que las carteras digitales asociadas con el ataque ya habían recibido aproximadamente 7 mil 40 dólares en criptomonedas durante las primeras horas de la operación, según los movimientos registrados hasta las 19:25 horas UTC del 16 de noviembre.
Los registros incluyeron transacciones en Bitcoin, Litecoin, Ethereum y la red TRON, entre otras. Una parte importante de los recursos se concentró en una cartera de Bitcoin que recibió varios depósitos.
La dimensión del ataque también quedó reflejada en la cantidad de archivos comprometidos. De los mil 611 fragmentos de JavaScript examinados, 188 presentaban modificaciones maliciosas y correspondían a 178 organizaciones.
Entre los sitios identificados se encontraban CNN, BBC, Fox News, Zoom, Salesforce, GitLab, IKEA, HSBC, Equifax, Air France-KLM y Ledger, además de otras empresas y plataformas digitales.
La respuesta de limpieza comenzó durante la misma jornada. De acuerdo con el seguimiento de Scott Helme, la mayoría de los archivos afectados fueron corregidos en cuestión de horas. A las 21:52 UTC, Report URI encontró que solamente uno de los 188 fragmentos identificados continuaba infectado.
Sin embargo, la eliminación del código malicioso no significa que los datos obtenidos durante el periodo de exposición hayan dejado de estar en manos de los atacantes. Tampoco permite determinar cuántas personas introdujeron información financiera en las páginas comprometidas.
Una de las principales incógnitas es cómo consiguieron los responsables modificar proyectos de tantos clientes diferentes. La investigación identificó que el código fue incorporado en archivos de proyectos de Optimizely, pero hasta el cierre de los primeros reportes no estaba esclarecido si el acceso se consiguió mediante credenciales robadas, una vulnerabilidad en los sistemas de administración u otro mecanismo.
El caso vuelve a poner en evidencia los riesgos de seguridad asociados con los proveedores externos de tecnología. Una empresa puede mantener protegidos sus propios servidores y bases de datos, pero sus visitantes también pueden quedar expuestos cuando utiliza componentes de terceros que se ejecutan directamente en sus páginas.
La investigación continúa para establecer el origen del acceso no autorizado, determinar el número real de usuarios afectados y conocer el alcance de la información sustraída.