
*Navegar en sitios confiables ya no garantiza seguridad: un clic puede entregar tus datos a los ciber delincuentes.
16.11.2026 El riesgo de que un ataque informático comprometa simultáneamente a decenas de empresas y exponga información financiera de sus usuarios volvió a colocar la seguridad digital en el centro del debate.
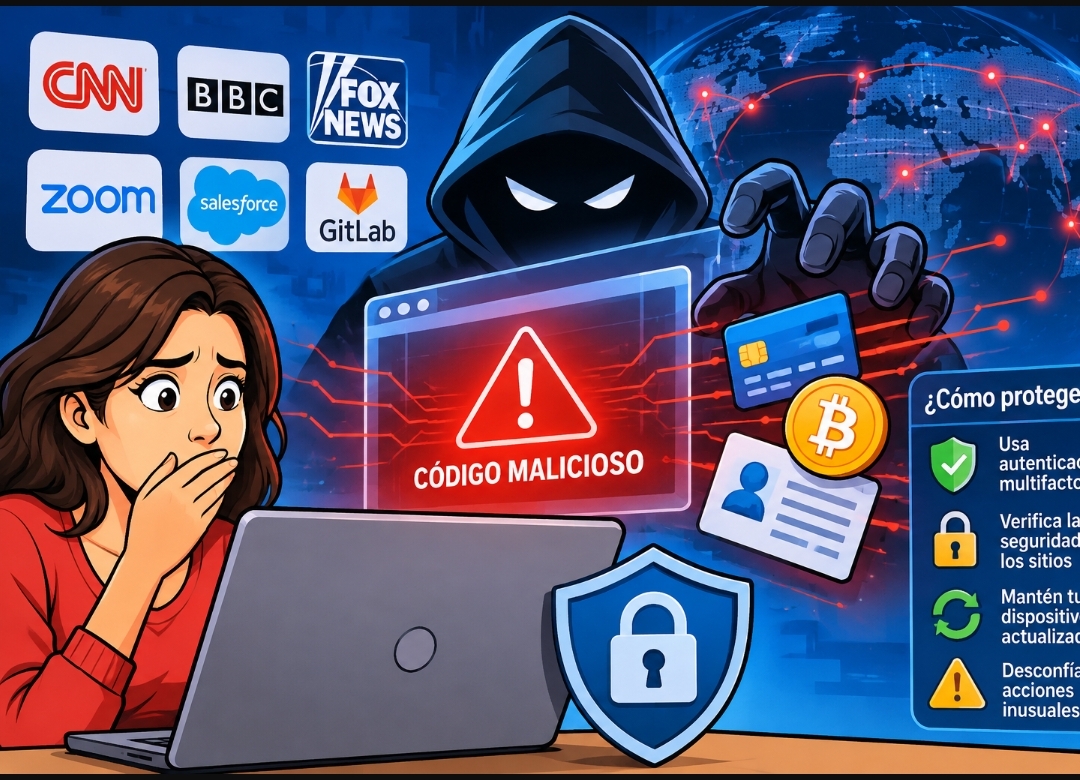
Tras el ciberataque OPTIMJACK, que afectó archivos utilizados por organizaciones como CNN, BBC, Fox News, Zoom y Salesforce, ChatGPT advirtió que el incidente demuestra que incluso navegar en plataformas legítimas puede representar un riesgo cuando los componentes tecnológicos que utilizan son manipulados por terceros.
En un análisis sobre las implicaciones del ataque, ChatGPT señaló que uno de los aspectos más preocupantes es que los ciberdelincuentes no necesitaron vulnerar directamente los servidores de cada empresa. En cambio, aprovecharon un proveedor tecnológico compartido para introducir código malicioso en archivos JavaScript que posteriormente se ejecutaban en los navegadores de los visitantes.
«No necesitó vulnerar directamente los sistemas de CNN, BBC, Zoom o Salesforce para poner en riesgo a sus visitantes. Aprovechó la confianza que esas empresas depositan en un proveedor tecnológico externo», explicó el sistema de inteligencia artificial.
El mecanismo evidencia una vulnerabilidad que puede extenderse mucho más allá de una organización. Cuando una compañía incorpora herramientas, bibliotecas o servicios de proveedores externos, también incorpora los riesgos de seguridad asociados con ellos. Si uno de esos componentes es intervenido, el código malicioso puede llegar a múltiples páginas sin que los usuarios tengan motivos para desconfiar de los sitios que están visitando.
El peligro para los usuarios
En OPTIMJACK, las funciones maliciosas identificadas incluían la sustitución de direcciones de carteras de criptomonedas y un mecanismo para capturar información bancaria introducida en formularios de pago.
Esto significa que una persona podía ingresar a una página auténtica, realizar una operación aparentemente normal y terminar proporcionando información financiera a los atacantes.
ChatGPT identificó tres dimensiones centrales del problema: la cantidad de organizaciones alcanzadas, la posibilidad de robo silencioso de información y la dependencia de las empresas respecto de proveedores tecnológicos externos.
«Una persona podía entrar a un sitio reconocido, confiar en él y terminar exponiendo los datos de su tarjeta o enviando criptomonedas a una dirección fraudulenta. No necesariamente había señales visibles de que estaba siendo atacada», advirtió.
La distinción es importante porque el número de organizaciones cuyos archivos fueron comprometidos no equivale al número de víctimas. Tampoco significa que todos los visitantes de esos portales hayan sufrido el robo de sus datos. Para establecer el impacto real es necesario conocer cuántas personas estuvieron expuestas al código malicioso y cuántas operaciones de extracción de información se concretaron.
¿Qué soluciones existen?
Frente a este tipo de amenazas, la seguridad informática requiere medidas que involucren tanto a las empresas proveedoras de tecnología como a las organizaciones que utilizan sus servicios.
Una de las principales medidas consiste en establecer controles estrictos sobre los archivos de JavaScript de terceros, verificar su integridad y limitar los permisos con los que pueden ejecutarse. Herramientas como la política de seguridad de contenidos (CSP) y la integridad de subrecursos (SRI) pueden ayudar a restringir la ejecución de código no autorizado y detectar modificaciones en determinados archivos externos.
También resulta necesario que las compañías mantengan inventarios de sus dependencias digitales, supervisen cambios inesperados en sus proveedores, realicen auditorías de seguridad y cuenten con mecanismos para retirar rápidamente componentes comprometidos.
Para los usuarios, las recomendaciones incluyen evitar introducir información bancaria cuando existan señales de comportamiento irregular en una página, activar la autenticación multifactor en sus cuentas, utilizar alertas bancarias para detectar movimientos no reconocidos y revisar periódicamente sus operaciones financieras.
En el caso de las criptomonedas, es importante verificar cuidadosamente la dirección completa del destinatario antes de confirmar una transferencia, en lugar de confiar únicamente en los primeros o últimos caracteres.
Si una persona sospecha que sus datos bancarios fueron capturados, debe comunicarse con su institución financiera, solicitar el bloqueo o reemplazo de la tarjeta cuando corresponda y revisar los movimientos de su cuenta.
Un problema que trasciende a las empresas
El incidente también plantea una pregunta sobre la responsabilidad de las compañías que utilizan servicios tecnológicos compartidos: ¿quién protege a los usuarios cuando la vulnerabilidad se encuentra en un proveedor que opera detrás de páginas aparentemente seguras?
Para ChatGPT, el caso ilustra uno de los desafíos más complejos de la economía digital: «Puedes visitar una página legítima, de una empresa reconocida, y aun así ser víctima de un delito porque alguien manipuló un componente externo».
La conclusión es que la ciberseguridad ya no puede limitarse a proteger contraseñas, servidores o bases de datos. También debe contemplar cada herramienta externa que interviene en la experiencia digital de los usuarios.
La eliminación de los archivos infectados es un paso necesario, pero no garantiza que la información capturada durante el periodo de exposición haya dejado de estar en manos de los atacantes.
Por ello, además de corregir las vulnerabilidades, será fundamental investigar el origen de la intrusión, determinar el alcance del robo de datos y establecer mecanismos para evitar que un solo proveedor comprometido vuelva a poner en riesgo a cientos de organizaciones y a sus usuarios.